Renfe investiga un ciberataque a sistemas do Adif que afecta a datos privados
Nun comunicado a empresa ferroviaria descarta que os atacantes obtiveran información bancaria ou de números de DNI
O Adif asegura que "ningunha aplicación nin sistema relacionado coa explotación ferroviaria" viuse afectado
 Europa Press-Arquivo
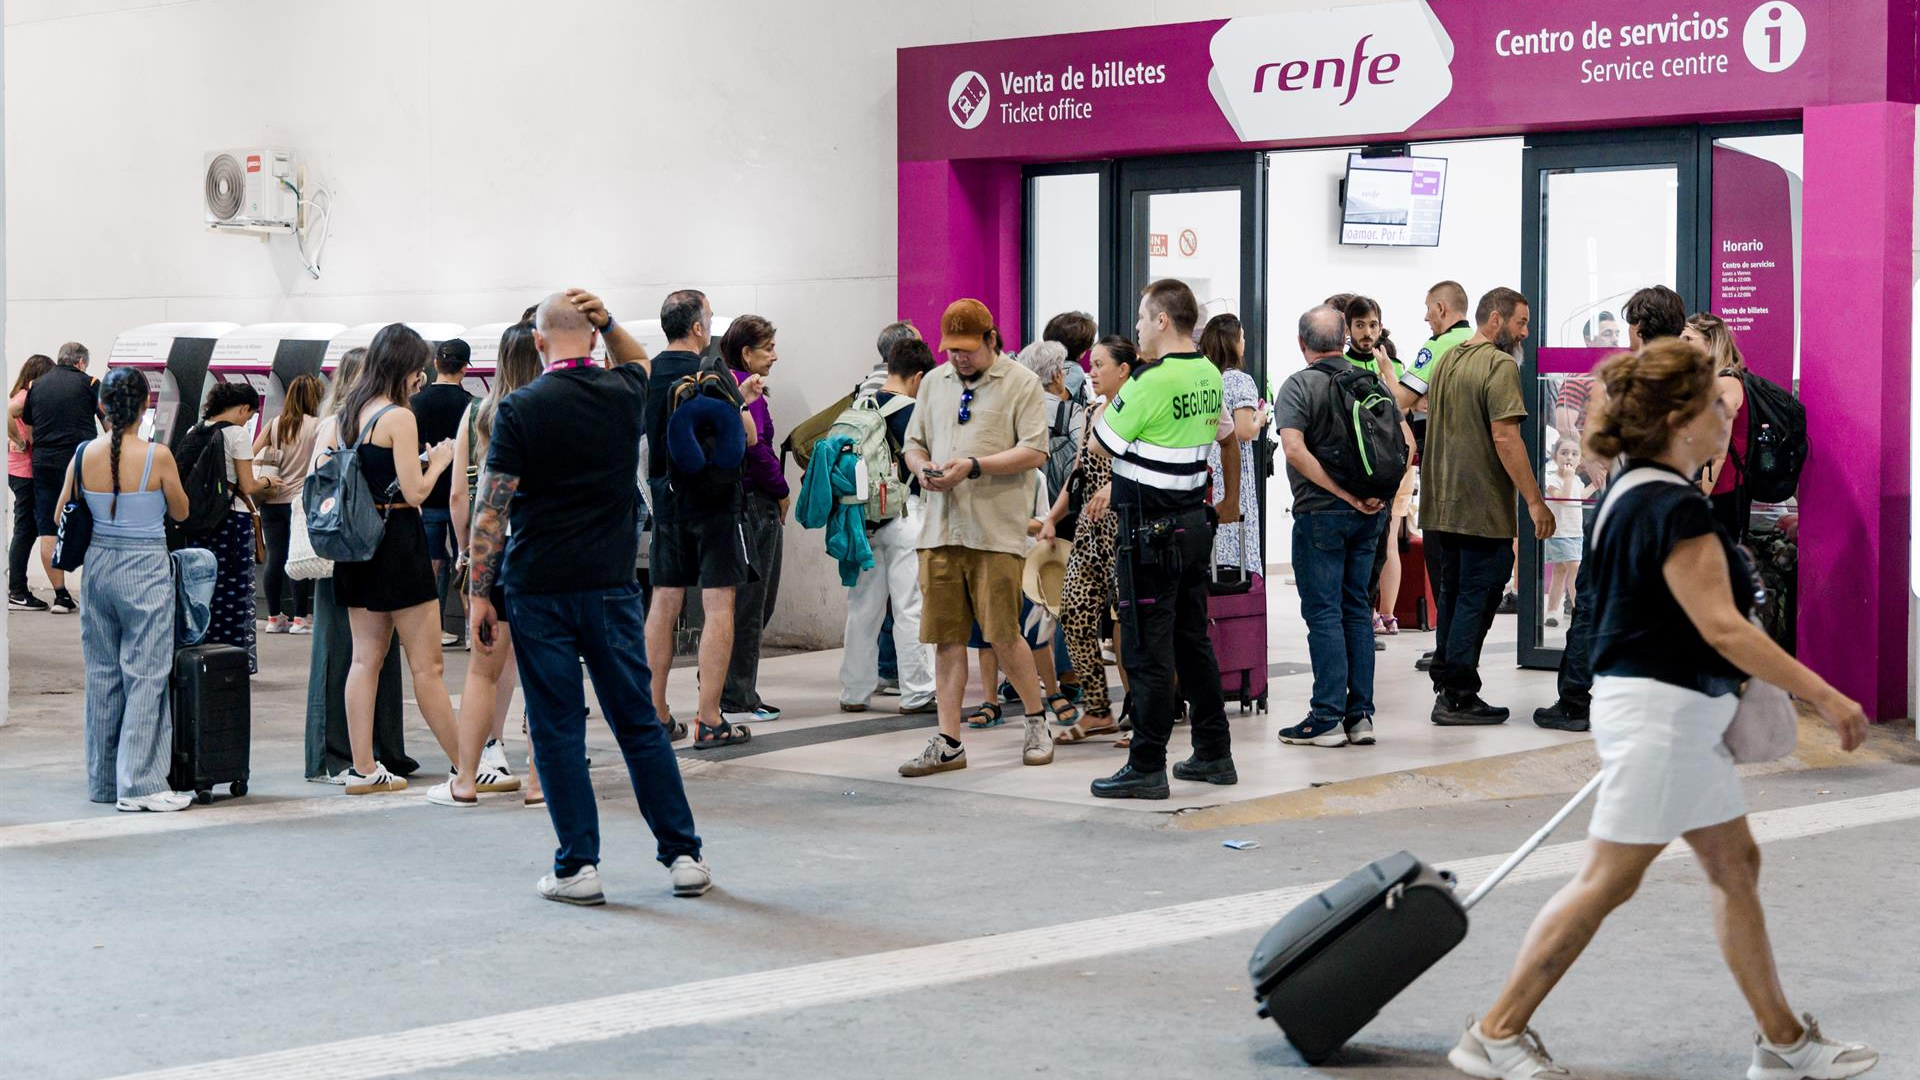
Renfe abriu este venres unha investigación técnica sobre un "incidente de ciberseguridade" relativo á obtención de datos de viaxeiros cuxa orixe se sitúa en servidores do Adif previamente comprometidos e conectados coas redes da empresa estatal.
Segundo explicou a través dun comunicado, as indagacións preliminares apuntan a que os atacantes tiveron acceso a un volume "limitado" de información dos clientes, principalmente nomes e direccións de correo electrónico, sen afectación sobre información bancaria nin financeira.
As pescudas continúan o seu curso, aínda que a firma descartou a subtracción de medios de pago, números de DNI ou outros datos sensibles. Ademais, non hai evidencia de que o material fose divulgado publicamente.
"Renfe conta coas máximas certificacións e estándares de seguridade aplicables a infraestruturas críticas e mantén investimentos permanentes en ciberseguridade, monitorización e protección dos seus sistemas. A compañía continúa reforzando estas medidas e colaborando coas autoridades competentes para esclarecer os feitos", resumiu.
Pola súa banda, o Adif informou de que detectou a última hora do xoves unha "actividade inusual" dentro dos seus sistemas, momento desde o que os seus especialistas en ciberseguridade estiveron a traballar para contrarrestar o ataque e conter o seu impacto.
"Ningunha aplicación nin sistema relacionado coa explotación ferroviaria viuse afectado. A circulación ferroviaria está garantida e desenvólvese en condicións de normalidade", precisou o Adif.
O Administrador das Infraestruturas ferroviarias presentou a correspondente denuncia e puxo o suceso en coñecemento do Centro Criptolóxico Nacional.