Alfredo Jiménez : "España expónse a ciberataques se non actualiza a lexislación"
O experto urxe a transpoñer a normativa europea NIS2 contra ciberataques aprobada en 2024
Alerta de que un ataque informático coordinado podería provocar un novo apagamento
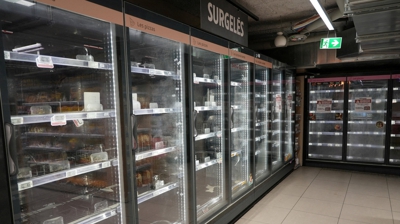
Alfredo Jiménez, enxeñeiro superior aeronáutico especializado en enerxía, cre que os ataques aos sistemas de refrixeración de 700 supermercados franceses foron resultado da súa desactualización.
Na entrevista dos domingos da Radio Galega, sinalou que estaban obsoletos e que mantiñan os contrasinais de fábrica.
“Isto permitiu que alguén sen escrúpulos buscara nas redes onde estaban os puntos febles e que conseguira entrar coas claves estándar de fábrica. Foi un descoido, non vixiaron as portas abertas destas instalacións e foron directamente aos sistemas de control de frío”.
Jiménez indicou que aínda que Francia atribuiu os ataques a Irán, o certo é que “calquera persoa que teña un pequeno coñecemento de Internet pode causalos”.
Neste contexto, o experto advirte da necesidade de traspoñer, ao ordenamento xurídico español, a “Directiva NIS2 ”, aprobada en 2024. Unha normativa que amplía a 18 sectores críticos, como a enerxía, o transporte, a auga ou a alimentación as obrigas de protección fronte aos ataques informáticos.
“Hoxe en día, e ata que España non traspoña a nova normativa europea, loxicamente estamos expostos. Pero con boas prácticas para protexer as instalacións poderiamos reducir ese risco ao mínimo”.
O enxeñeiro urxe a protexer especialmente as instalacións críticas e admite que un ciberataque podería producir un apagamento en España como o acontecido en abril de 2025.
“Si, ese risco existe. Houbo un crecemento descomunal das instalacións fotovoltaicas que teñen uns equipos para poder conectarse á rede eléctrica de España, de Europa e do norte de África. Se eses dispositivos se deixan descubertos, desprotexidos, algúen pode entrar e provocar unha desestabilización da rede que inmediatamente provocaría o que aconteceu en 2025”.
Con todo, admite que tería que ser un ataque programado e masivo.
“Para causar un fallo grande nas redes eléctricas españolas terían que entrar en moitos sistemas á vez porque se entran nun só, este íllase. Tería que ser un ataque moi programado e en moitos puntos á vez”.
Ante unha continxencia desas características, o experto aposta pola prevención e pola busca de sistemas sostibles de almacenaxe da enerxía.
Fronte ás baterías químicas tradicionais e á dependencia externa para obter terras raras, o experto aposta por sistemas limpos.
“Eu fixen ensaios e teño prototipos para almacenar esa enerxía en aire comprimido. Acumular aire é máis sostible que as baterías químicas”.
Concienciación
Alfredo Jiménez apela á necesidade de concienciar ás empresas, especialmente ás industrias críticas.
“Hai que crear conciencia en toda a industria, sobre todo nas industrias críticas para que vixíen moi ben as súas instalacións de conectividade e para que fagan protocolos verdadeiramente esixentes. Calquera usuario que poida entrar e teña un descoido pode deixar unha porta aberta. Igual que nunha vivenda. Se deixas a porta aberta, calquera pode entrar e causar un dano”
Pero tamén á sociedade.
“En calquera dispositivo moderno, de dez anos para aquí, os fabricantes fixeron sistemas de acceso remoto para facelle o mantemento, as actualizacións. Eses sistemas viñan con códigos de acceso de fábrica que os usuarios tiñan que cambiar e actualizar para protexer os accesos externos. Se alguén se descoida, deixa esa porta aberta”.
O enxeñeiro pide revisar os protocolos de protección fronte a ciberataques tanto nas empresas como nas vivendas porque a clave, insise, "é a prevención”.